AIツールはサインアップ・ログインフォームをどのようにテストするか?
 Zeshi Du
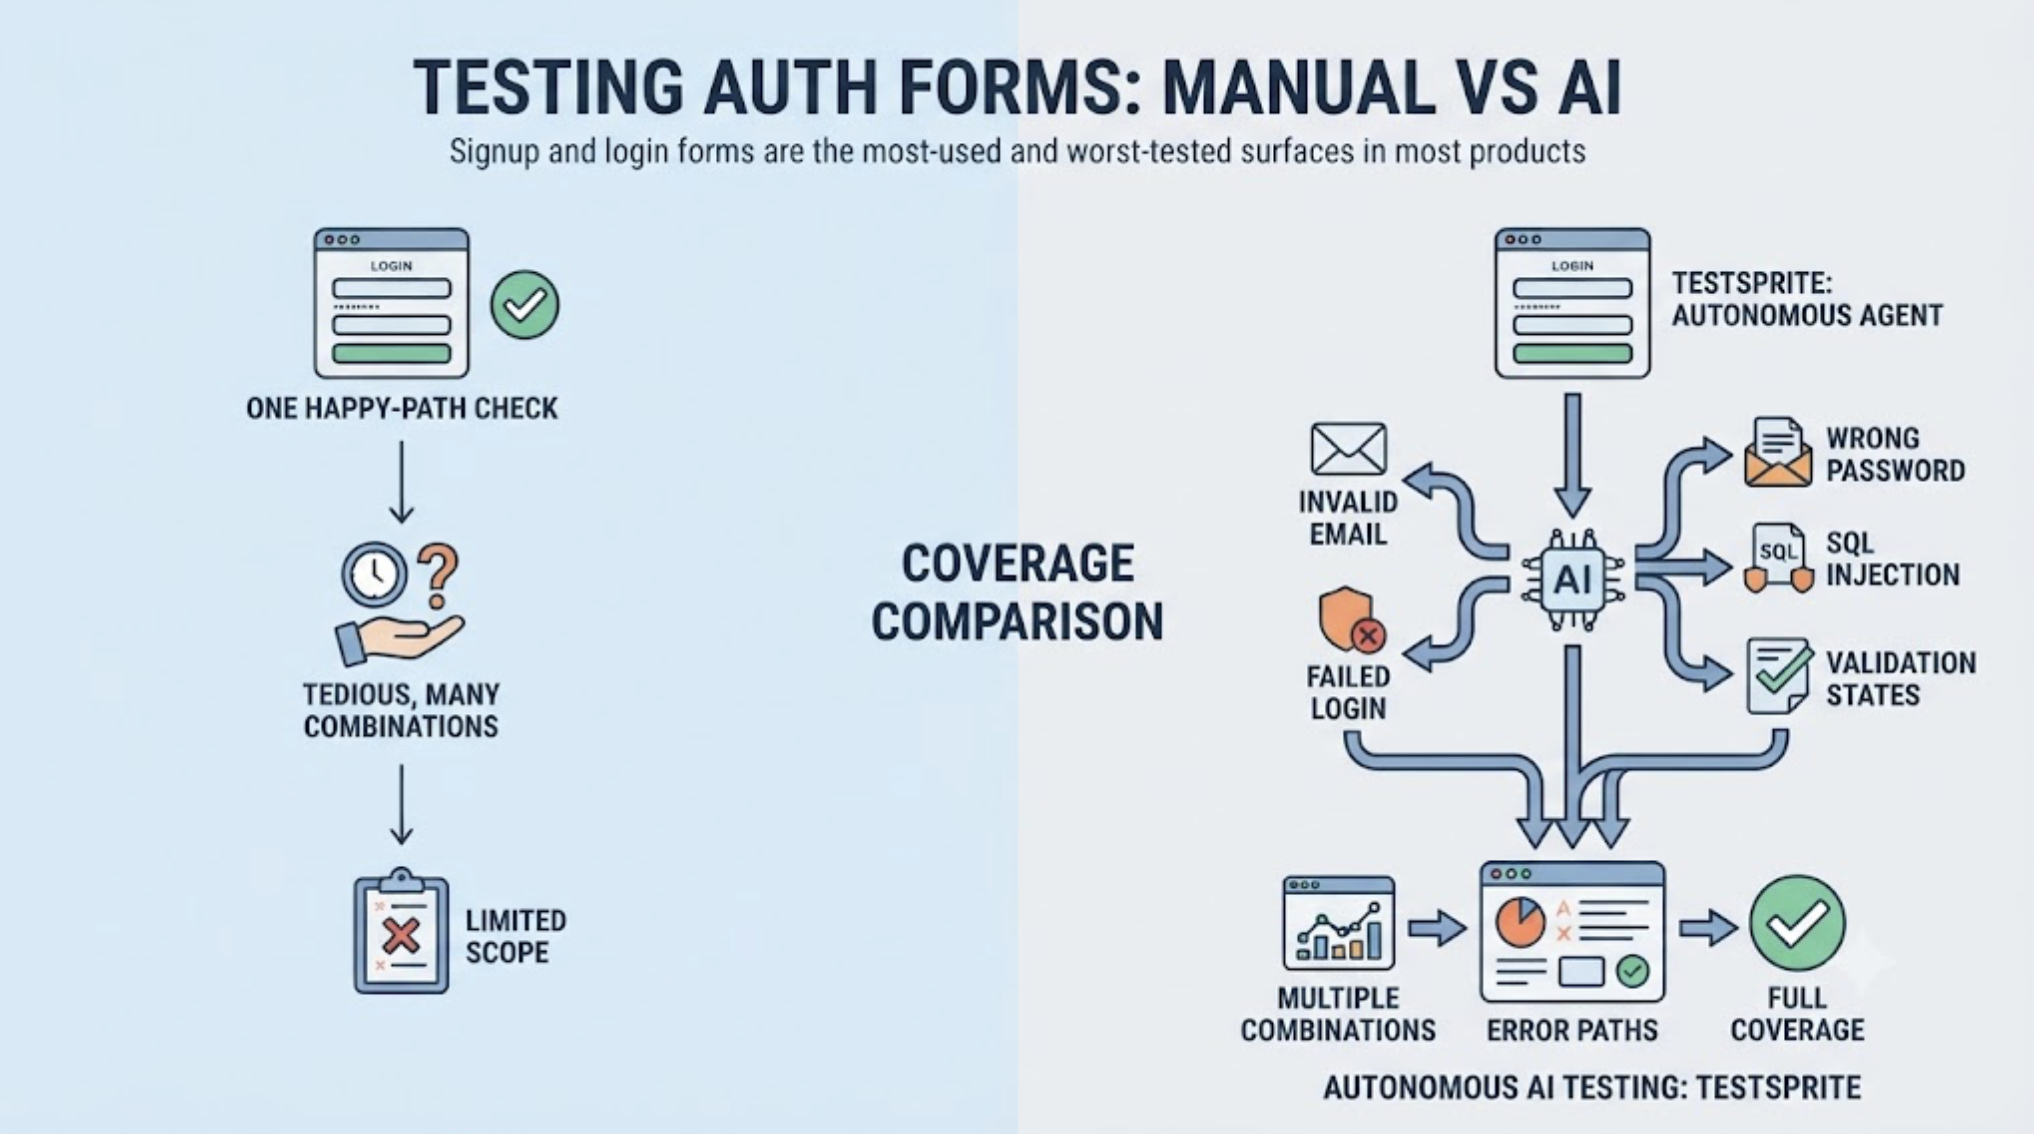
サインアップとログインのフォームは、ほとんどのプロダクトで最も使用され、最も不十分にテストされている画面です。すべてのユーザーがそれらを通過します。多くの場合、あなたのことをまだ気にかける前に。それでもチームは、有効なメール、有効なパスワード、成功、という1つのハッピーパス確認でこれらを検証します。認証フォームの全挙動を手動でテストすることは、非常に特定の形で面倒だからです。フォームへのすべての変更に掛け算される、数十の入力の組み合わせ、バリデーション状態、エラーパスです。
この仕事に適したAIテストツールは、フォームを一度送信する以上のことをしなければなりません。この仕事が実際に含むものと、自律AIテストエージェントであるTestSpriteがそれをどのようにカバーするかをご説明します。
認証フォームのテストが実際に意味するもの
サインアップフォームは複数の動作の集合体であり、どれか一つが誤っていればユーザーが詰まる原因になります。
バリデーションロジック:パスワードルール、メールフォーマットチェック、必須フィールド、そして各エラーが人間が対処できるメッセージを返すか、説明のない無言の赤いボーダーのみを表示するかどうか。状態管理:二重送信時の挙動、送信後のブラウザバック、ページ更新後に半入力状態のフォームがどうなるか。異常系パス:すでに登録済みのメールアドレス、4つのうち1つのルールを満たさないパスワード、2回開かれた確認リンク。そしてログイン側にも独自の課題があります:どのフィールドが間違っているかを漏らさないパスワードエラーメッセージ、パスワードを忘れた場合のフローが実際に機能するリセットを届けるかどうか、ログアウト後のセッション動作。
1つのハッピーパステストではこれらを何も網羅できません。重要なカバレッジは組み合わせ論的なものであり、これはまさに手作業でやるべきではない種類の作業です。
自律エージェントがカバーする方法
TestSprite の探索エージェントは、サインアップとログインフォームを他のあらゆるものと同様に扱います:分析すべきコードではなく、使用すべきインターフェースとして。
他の検証ツールはコードを読んで推測します。TestSpriteはあなたのアプリを開いて実際に使います。
エージェントは実際のユーザーのように、そして難しいユーザーのようにフォームを操作します:現実的な有効入力だけでなく、バリデーションを試すための境界値や無効な入力、不正な形式のメールアドレス、個別ルールを満たさないパスワード、空の必須フィールド、重複登録も含みます。エージェントは不正入力が拒否されることだけでなく、拒否の動作が適切かどうか——正しいフィールドに紐づいた正しいエラーメッセージ、そして入力が修正されたときにフォームが回復するかどうかも検証します。ネガティブテストは生成されたカバレッジの一部であり、誰かが別途考えて書くべき独立したスイートではありません。
サインアップとログインはすべての前に位置するため、すべての完全な探索に含まれます。つまり、Claude Code または Cursor のセッションのたびに実行のたびにそれらが再検証され、一見無関係に見えるものに触れたがサインアップフローを壊したセッションも当日中に検出されます。
繰り返しログイン問題、個別に解決
認証フォームがテストに負荷をかける、より巧妙な第二の方法があります:何に関するテストであれ、すべての認証済みテストはまずログインを通過する必要があります。単純に扱うと、ログインフローはスイートの単一障害点となり、深夜2時に期限切れになったセッションが他の事柄に関する100件のテストを失敗させます。
TestSprite は関心を分離します。Standard プラン以上の Auto-Auth は、すべてのテスト実行前に自動的に認証を行います——パスワードエンドポイント、OAuth リフレッシュトークン、AWS Cognito——スケジュール実行と CI チェックがログインで止まることはありません。ログインフォームは依然として探索エージェントによって意図的にテスト対象として検証されます。単に他のすべてのテストの偶発的な依存関係ではなくなるだけです。
この分離はあらゆるツールで求める価値があります:テスト対象としてのフォームと、処理済みインフラとしての認証は異なる問題であり、両者を混同することでスイートが脆弱になります。
修正が行われる場所に届く結果
エージェントが発見したフォームのバグは、製品用語で返ってきます:どの入力が入力されたか、フォームが何を表示したか、何を表示すべきだったか。MCP Server を通じて、結果は Cursor または Claude Code の中に届き、フォームを変更したコーディングエージェントが同じセッションで修正できます。プルリクエストでは、GitHub Actions 連携が同じ結果を PR コメントとして投稿するため、認証のリグレッションが静かにマージされることはありません。
サインアップのコンバージョンは正確性だけでなくビジネス上の数値でもあるため、ナイトリースケジュールの「前回との変更点」ビューは、火曜日の夜のサインアップ障害が金曜日のサポートチケットではなく、水曜日の朝のメールになることを意味します。
シナリオ:独自のルールを通過したサインアップフォーム
2人チームが Claude Code で構築されたコミュニティフォーラムプラットフォームを運営しています。火曜日のセッションでパスワードポリシーが強化されます:最小長が引き上げられ、特殊文字ルールが追加され、サインアップフォームのバリデーションが合わせて更新されます。
セッション後の TestSprite 実行は、一般ユーザーと同様にフォームを操作します。有効なサインアップは通過します。弱いパスワードはルールごとのメッセージで拒否されます。しかし2つの結果が返ってきます。1つ目:新しい特殊文字要件以外のすべてのルールを満たすパスワードが、汎用的な「パスワードが無効です」というメッセージで拒否される——ルールごとのメッセージが新しいルールについて学習しておらず、ユーザーが最も頻繁に遭遇するようになる拒否が、自己説明しないものになっています。2つ目、より深刻な問題:ログインフォームは既存ユーザーの古いパスワードを引き続き受け入れますが、パスワードリセットフローは新しいポリシーに対してバリデーションを行うため、忘れたパスワードをリセットしようとするユーザーが古いパスワードを新しいパスワードとして入力すると、それが拒否され、リセットページに表示されないルールを参照するエラーメッセージを受け取ることになります。
どちらもクラッシュではありません。両方とも、サインアップとサポートチケットを蝕むフォーム層の摩擦のまさに典型例であり、両方ともそれらを引き起こした入力とともに Claude Code ターミナルに届きました。同じ午後に修正されました:1つのメッセージマップが更新され、1つのポリシー表示がリセットページに追加され、再実行がグリーンになりました。
まとめ
サインアップとログインフォームをテストするための AI ツールは、認証フォームが実際に何であるかをカバーする必要があります:ルールごとのメッセージを持つバリデーションロジック、状態管理、異常系パス、そしてログイン側の動作——実際のユーザーが生み出す無効な入力と境界値で実行され、すべてのコーディングセッション後に再検証され、修正が行われる場所で報告される。
TestSprite はフォームを第一級のテスト対象としてカバーし、Auto-Auth は別途ログインをスイートの残りの部分の依存関係から除去します。これがこの問題が常に必要としてきた組み合わせです。
今すぐ TestSprite の無料プランで、サインアップとログインフォームに本格的なカバレッジを適用しましょう。