TestSpriteはプライベートなコードベースや社内アプリケーションに安全に使用できますか?
 Zeshi Du
はい、安全に使用できます。その理由はポリシー上の主張にとどまらず、TestSpriteの設計そのものに組み込まれているため、理解する価値があります。
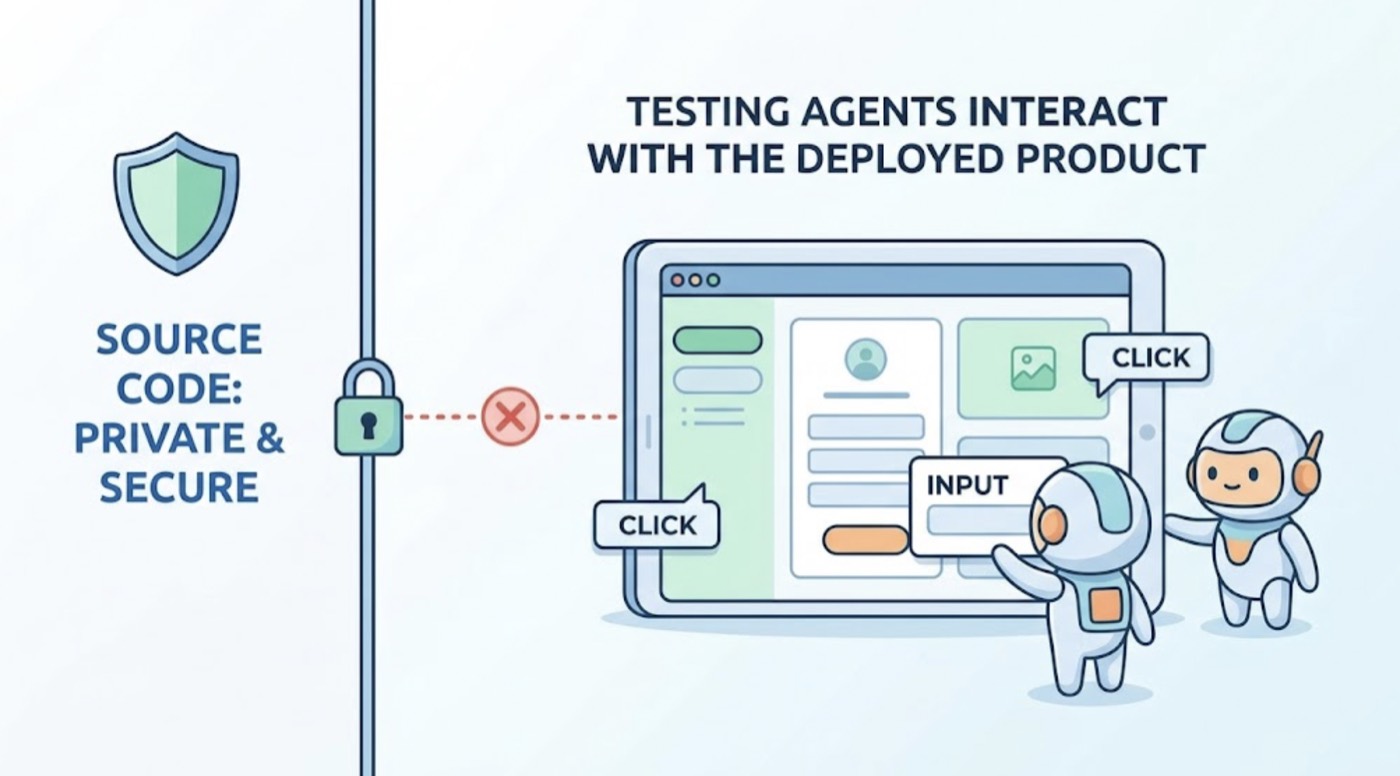
簡潔に説明すると:TestSpriteはその役割を果たすためにソースコードを読み取りません。テストエージェントは動作中のアプリケーションにアクセスします。コードベースではなく、デプロイされた製品と対話するのです。プライバシーとセキュリティの観点から言えば、TestSpriteがテストを生成・実行するために、あなたのプライベートなコードをどこかに送信する必要はありません。
TestSpriteが実際にアクセスするもの
これは、あらゆるテストツールに対してチームが問うべき本質的な質問です:何へのアクセスが必要で、そのアクセスで何をするのか?
TestSpriteの場合、答えは明確です。TestSprite MCPサーバーはローカルにインストールされ、TestSpriteのテストインフラに接続します。テストセッションが開始されると、TestSpriteの探索エージェントは動作中のアプリケーションのURL(通常はステージングまたはプレビュー環境)にアクセスします。
エージェントはブラウザと同じようにアプリケーションと対話します:HTTPリクエストを送信し、レンダリングされたHTMLを読み取り、UI要素を操作し、APIレスポンスを観察します。リポジトリをクローンしたり、ソースファイルを読み取ったり、コードベースをTestSpriteのサーバーにアップロードしたりすることはありません。
他の検証ツールはコードを読んで推測します。TestSpriteはあなたのアプリを開いて実際に使います。
コードベースの露出を懸念するチームにとって、この違いは重要です。コードはそのままの場所に留まります。TestSpriteがアクセスするのは、あなたが管理するURLで動作しているアプリケーションのみです。
エフェメラルなクラウドサンドボックス
テストの実行はTestSpriteの安全なエフェメラルクラウドサンドボックス上で行われます。
テストが実行されると、サンドボックスが数秒で起動し、他のテナントおよびTestSprite自身のインフラから分離されます。テストはその隔離された環境内で実行されます。実行が完了すると、サンドボックスは自動的に削除されます。
実行間でデータが蓄積されるような永続的なテスト実行環境は存在しません。各実行はクリーンな状態から始まり、隔離された環境で実行され、サンドボックスの削除とともに終了します。
機密データを扱う社内アプリケーションをテストするチームにとって、このモデルは重要です。エージェントはテストウィンドウの期間中に動作中のアプリケーションと対話します。サンドボックスが削除されると、実行コンテキストも消滅します。アプリケーションのレスポンスへの参照を保持し続けるランタイムは残りません。
テストデータとAPIレスポンスについて
TestSpriteのエージェントはテスト実行中に実際のAPIエンドポイントを呼び出し、実際のアプリケーションデータと対話します。この対話はテストセッション中にエフェメラルサンドボックス内で行われます。
Backend Testing 2.0では、エージェントがエンドポイントを呼び出してレスポンスを観察し、テストアサーションを構築します。これらのレスポンスはアサーションの生成に使用され、テスト実行コンテキスト内で処理されます。すべての実行後、TestSpriteはテストが作成したリソースを依存関係の順序でクリーンアップします:CRUDフローのテストで作成されたレコード、認証フロー中に作成されたユーザー、複数ステップのテストシーケンス中に生成されたデータ。アプリケーションはクリーンな状態に保たれます。
ステージング環境に機密データを持つチームにとって、これはTestSpriteが手動テスターと同じようにステージングデータを扱うことを意味します:テストセッション中にデータと対話しますが、テストの生成・実行に必要な範囲を超えて、観察したレスポンスの永続的なコピーを保持することはありません。
Auto-Authによる認証情報のセキュリティ
認証が必要な社内アプリケーションをテストするチームは、認証情報を安全でない形で保存せずに提供する方法が必要です。
TestSpriteのAuto-Authは認証を自動的に処理します。パスワードエンドポイント、OAuthリフレッシュトークン、AWS Cognitoフローは、TestSprite Webポータルで一度設定され、各テスト実行前の認証に使用されます。エージェントは実際のログインフローを通じて認証済み状態に到達します。
機密性の高い社内アプリケーションを持つチームにとって重要なのは、Auto-Authが設定した認証情報を使用し、トークンを適切にローテーションする点です。認証が必要な社内アプリケーションをカバーするスケジュール実行では、テストスクリプトやCIの設定ファイルに認証情報を埋め込んだり保存したりする必要がありません。
パブリックURLを持たない社内アプリケーション
一部の社内アプリケーションは、VPNの背後、プライベートネットワーク上、または公開アクセスできない環境で動作しています。
TestSpriteのエージェントは、設定されたアプリケーションのURLにアクセスします。プライベートネットワーク上でのみアクセス可能な社内アプリケーションの場合、エージェントは到達可能なURLを必要とします。これは通常、外部からアクセス可能なステージング環境、または社内アプリケーションの現在の状態を反映したプレビューデプロイメントを意味します。
完全にオンプレミスで運用する必要があるアプリケーションについては、本番デプロイが完全に社内環境であっても、アクセス可能なステージング環境があればWebポータルとCI連携を利用できます。
シナリオ:フィンテックチームが社内ダッシュボードをテストする場合
あるフィンテック企業が、社内向けのトランザクション監視ダッシュボードを構築しています。このアプリケーションは本番環境では社内ネットワーク上で動作し、機密性の高いトランザクションデータを含んでいます。エンジニアたちはClaude Codeを使ってダッシュボードの構築と改善を行っています。
TestSpriteを使用してClauде Codeセッションのたびにダッシュボードを検証したいが、コードベースやトランザクションデータをサードパーティツールに公開することへの懸念がある。
セットアップの概要:社内の本番ダッシュボードをミラーリングしたステージング環境を維持しているが、そこには合成トランザクションデータのみが格納されている。ステージング環境は、標準的なステージングインフラを通じてプライベートネットワーク外からアクセス可能であり、実際のトランザクションデータはステージング環境に存在しない。
TestSprite MCPサーバーをClaude Codeのインストール環境に接続する。TestSpriteはステージング環境のURLにアクセスし、コードベースはローカルマシンおよびプライベートリポジトリ上に留まる。エージェントはステージング環境内の合成データを操作し、その操作からテストを生成して、結果をClaude Codeのターミナルに返す。
ステージングアプリケーションが認証を必要とする場合、Auto-Authが設定済みの認証情報を使用してログインフローを自動的に処理する。エージェントは認証済みユーザーと同様にダッシュボードをナビゲートし、トランザクション監視フロー、フィルターコントロール、アラート管理セクション、およびレポートビューを確認する。
コードはチームの環境から外部に出ることはない。エージェントが操作するデータは合成データであり、結果はエンジニアが対応できるIDEに返される。
これが、内部アプリケーションでTestSpriteを安全に使用するためのモデルだ。内部アプリケーションをミラーリングしたステージング環境、合成または適切に匿名化されたテストデータ、そしてAuto-Authによる認証処理がその柱となる。
まとめ
TestSpriteがプライベートなコードベースや内部アプリケーションで安全に使用できる理由は、構造的なものだ。TestSpriteはソースコードを読み取らない。設定したURLで動作中のアプリケーションにアクセスし、ブラウザと同様に操作を行い、実行後に破棄されるエフェメラルクラウドサンドボックス内でテストを実行する。
コードベースはそのままの場所に留まる。TestSpriteがアクセスするのは、ステージング環境にデプロイされたアプリケーションだ。適切なステージングデータの衛生管理、認証情報管理のためのAuto-Auth、そしてエフェメラルサンドボックスモデルによる実行を組み合わせることで、機密性の高い内部アプリケーションを扱うチームも、コードベースや本番データを公開することなくTestSpriteを利用できる。
特定のセキュリティ要件、コンプライアンス上のニーズ、またはエンタープライズ向けデプロイに関するご質問については、TestSpriteチームが詳細をご案内する。
今すぐ、プライベートまたは内部アプリケーションでTestSpriteを始めよう。