認証・エラーパス・APIコントラクトを自動的にテストする方法
 Rui Li
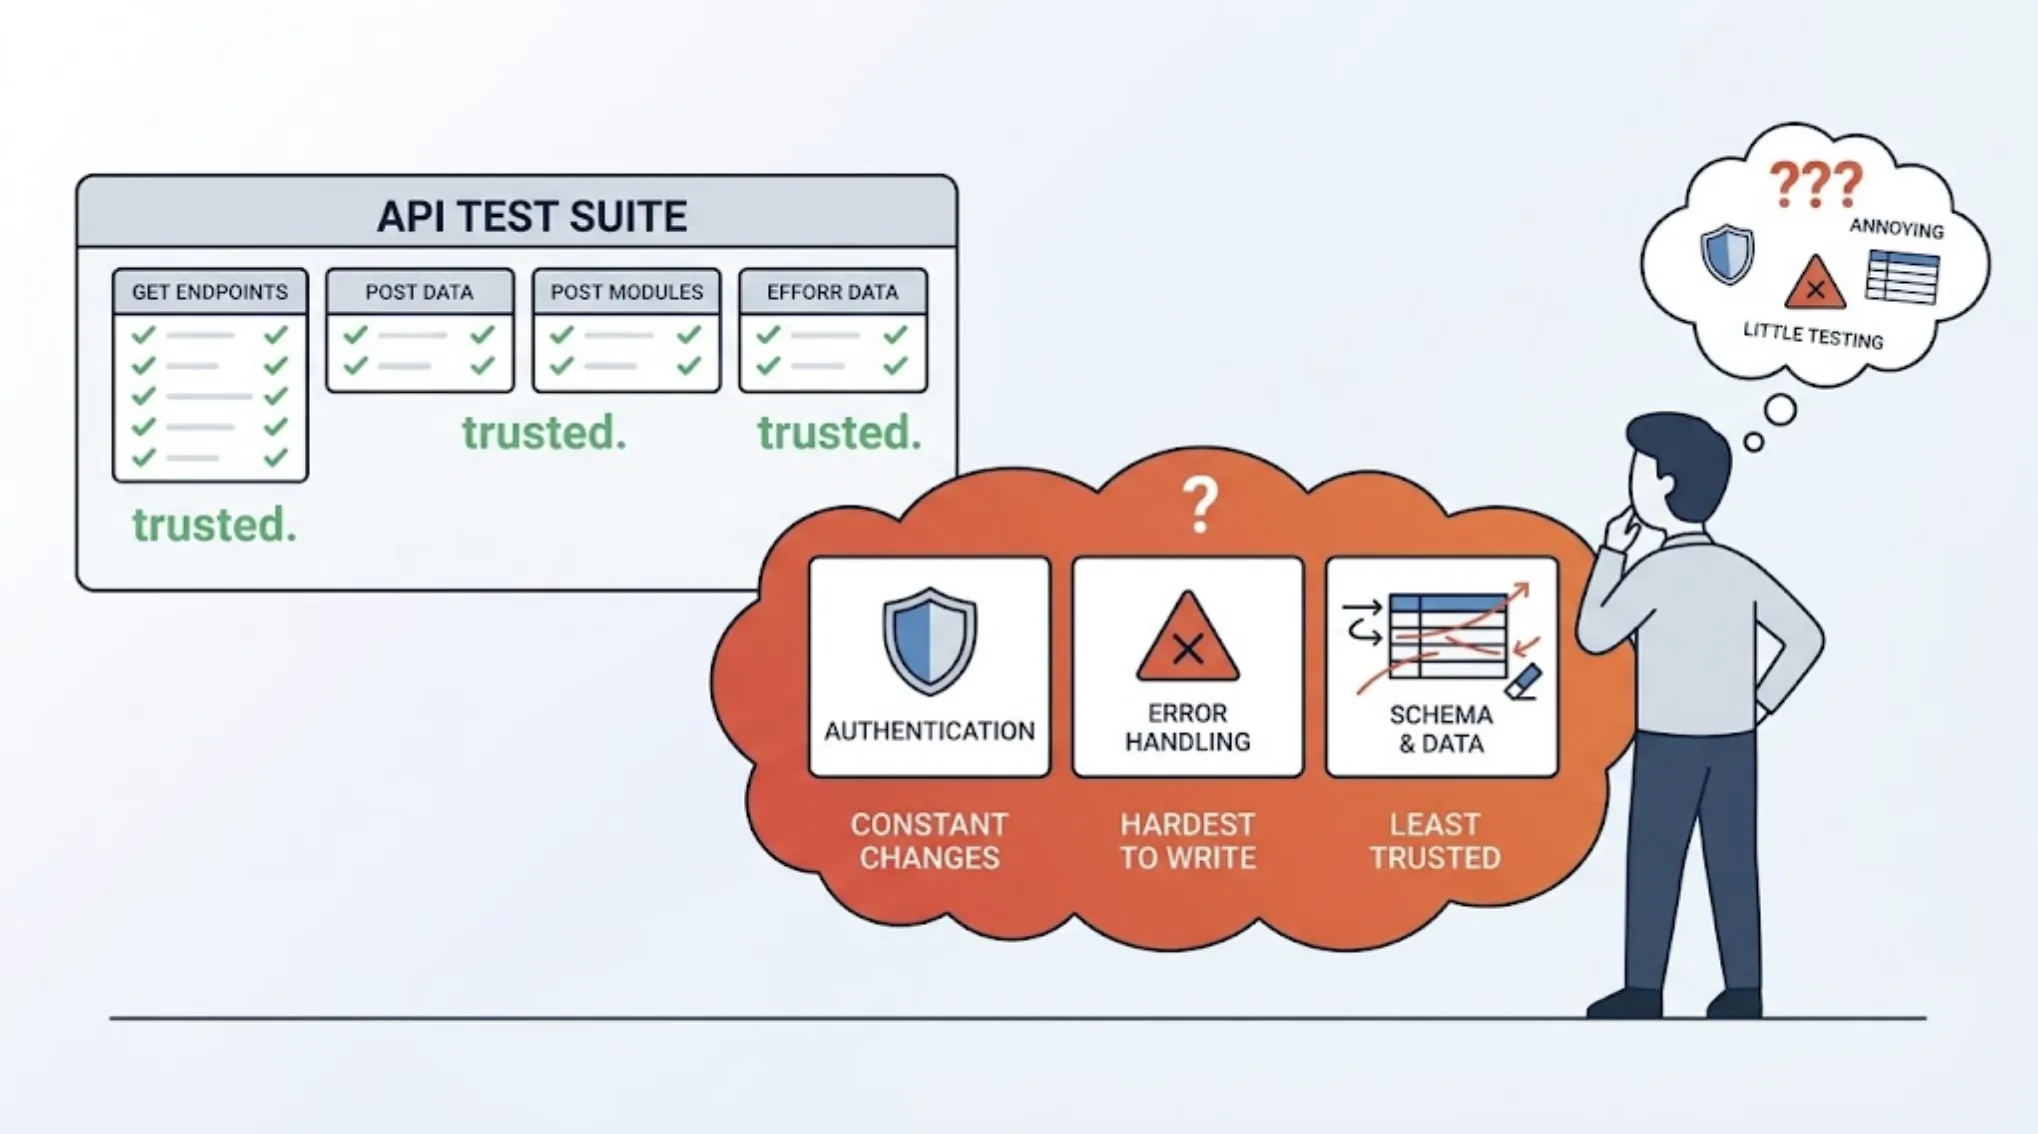
認証、エラーハンドリング、コントラクトの整合性は、本番環境に混入しやすいAPIバグの三大カテゴリであり、同時に急いだ手動チェックでスキップされやすい三大カテゴリでもあります。いずれも、通常のハッピーパスをクリックするだけでは誰も偶然には踏まないような条件を、意図的にテストする必要があります。
以下では、各カテゴリに対して優れたAPIテストツールが実際にカバーすべき内容と、TestSpriteが同一のソースからその三つをすべて処理する方法を説明します。
これら三つのカテゴリがスキップされる理由
認証テストとは、有効なログインが機能することを確認するだけでなく、期限切れトークン・失効したセッション・不正な形式の認証情報に対して何が起きるかを確認することを意味します。エラーパステストとは、成功ケースを確認するだけでなく、不正な形式の入力・過大なペイロード・必須フィールドの欠落を意図的に送信することを意味します。コントラクトテストとは、コードがコンパイルされるからといって当然視するのではなく、レスポンスの構造が実際にドキュメントや期待値と一致することを確認することを意味します。
これらはいずれも、簡易的な手動ウォークスルーでは表面化しません。手動ウォークスルーは自然と「うまくいくパス」をたどり、そうでないパスをスキップするからです。まさにそのブラインドスポットを、TestSpriteの自動生成が取り除くよう設計されています。その日のレビュー担当者に依存するのではなく、体系的にです。
TestSpriteが1回のパスで三つすべてをカバーする方法
“他の検証ツールはコードを読んで推測します。TestSpriteはあなたのアプリを開いて実際に使います。”
バックエンドテストを通じて、TestSpriteはPRD駆動の同一パスの中で、認証フロー・エラーハンドリング・コントラクト検証のカバレッジを生成します。三つの独立した手動テスト作成作業に分けるのではありません。Auto-Authはパスワードエンドポイント・OAuthリフレッシュトークン・AWS Cognitoを処理し、毎回の実行前に自動的に認証情報を更新するため、テスト自体の期限切れトークンが製品バグと誤認されることはありません。
各カテゴリにおける良好なカバレッジの姿
認証。有効なログイン・期限切れトークン・失効したセッション・不正な形式の認証情報、そしてそれぞれが返すべき具体的なエラーメッセージまたはステータスコード。不正な形式のトークンでサイレントに成功するログインは、大声で失敗するものよりも危険なバグです。
エラーパス。過大なペイロード・必須フィールドの欠落・誤ったデータ型・レート制限の挙動。MCP Serverはこれらを成功ケースと同じテストプランの一部として生成するため、誰かが書くことを思い出した場合にのみ追加される後付けにはなりません。
コントラクトの整合性。レスポンスの構造がフロントエンドの期待値と実際に一致するか、および関連するエンドポイント間で一貫性が保たれるか。TestSpriteはアサーションを生成する前に実際のレスポンスを観察するため、コントラクトテストは誰かが想定した構造ではなく、APIが実際に返す内容に対して検証されます。
三つの中で認証が最も注目に値する理由
三つのカテゴリの中で、認証フローの破損はその下流にあるすべてをブロックする可能性が最も高いものです。一つのエンドポイントにおけるコントラクトの不一致は局所的なバグです。しかし、不正な認証情報のパスがサイレントにアクセスを許可したり、期限切れトークンのパスがクリーンなエラーを返す代わりにハングしたりすると、そのユーザーが適切に認証されていることに依存するすべての機能に影響が及びます。
これはまた、外部IDプロバイダー・OAuthフロー・サードパーティのセッショントークンが関わる可能性が最も高いカテゴリでもあり、目的的にテストアカウントと期限切れ認証情報を用意する必要があるため、ほとんどの手動テスターがシミュレーションを省略します。Auto-Authはパスワードエンドポイント・OAuthリフレッシュトークン・AWS Cognitoを自動的に処理し、毎回の実行前に認証情報を更新することで、そのセットアップコストを排除します。テスト対象の期限切れトークンを誰かが手動で生成する必要はありません。まさに、ほとんどの人が無期限に先延ばしにしてしまう種類の作業です。
ここでアサーションを実際の挙動に基づかせることが最も重要な理由
ドキュメントのみから生成されたテストは、ドキュメント自体が古い場合、まったく誤った内容を検証しながらパスすることがあります。実際に観察された挙動から生成されたテストは、少なくとも今日のAPIが何をするかを確認します。たとえその挙動がドキュメントの主張とまだ一致していなくても。その不一致を表面化させること、ドキュメントとコードのどちらかにサイレントに同意するのではなく、は、両者が食い違う場合により有用な失敗モードです。
ゼロから始める場合にどこから優先すべきか
この三つのカテゴリのいずれにも現在カバレッジがない場合、認証から生成を始める価値があります。認証フローの破損はその下流にあるすべてをブロックし、三つの中で最も深刻な障害モードだからです。エラーパスとコントラクトチェックは、製品が最も依存している特定のエンドポイント、決済・アカウント変更・ユーザーが誤りに気づくようなデータを書き込むもの、に対して最も重要です。
ゼロから構築する小規模チームのための合理的な順序付け:第1パスで認証カバレッジ、第2パスでトラフィックの多い上位2〜3エンドポイントのコントラクトチェック、その後は時間の許す限りエラーパスカバレッジを外側へ拡張していきます。すべてのエンドポイントで三つのカテゴリすべてを一度に完全にカバーしようとすると、信頼する前に実際に読み通せる小さなプランよりもレビューが困難な大きなプランができあがりがちです。初日にすべてを生成したいという衝動には抵抗する価値があります。
まとめ
認証・エラーハンドリング・コントラクトの整合性は、実際にユーザーに届くバグを隠しやすいカテゴリです。まさに手動ウォークスルーが自然にスキップするカテゴリだからこそ。
TestSpriteは、実際に観察されたAPIの挙動に基づき、同一のPRD駆動パスからこの三つすべてのカバレッジを生成します。無料で自分のエンドポイントで試してみて、手動でテストしていないパスで何が表面化するか確認してください。ほとんどのチームは、よく見てみると三つのカテゴリのうち少なくとも一つが実質的にカバレッジゼロであることを発見します。これは通常、最初の実行で見つかる単一のバグよりも有益な発見です。
すでに作成済みのテストとの組み合わせ方
ハッピーパスをカバーする手書きテストがすでに存在する場合、この三つのカテゴリに対して生成されたカバレッジは、それらを完全に置き換えることを意図していません。ハッピーパスのテストスイートが構造的に残す特定のギャップを埋めることを意図しています。既存のテストをすぐに削除するのではなく、移行期間中に両方を並行して実行することで、生成されたカバレッジに対する信頼を構築してから、既存のスイートがまだ役割を果たしているかどうかを判断するのが合理的な方法です。
生成されたカバレッジが通常のリリースサイクルをいくつか経てクリーンに実行されると、手書きのハッピーパステストは補完的なものではなく冗長なものになる傾向があります。生成されたスイートが、その周囲の失敗ケースをカバーする一部として成功ケースもすでにカバーしているからです。その時点で、ほぼ同じ内容を検証する二つのスイートを維持し続けるのではなく、古いテストを廃止する価値があります。