AIはWebアプリの認証フローをテストできるか?
 Zeshi Du
認証フローはあらゆるWebアプリケーションにおいて最も重要なパスの一つでありながら、最もテストが不十分になりがちな領域でもあります。
その理由は現実的なものです。認証フローを適切に自動化することは困難です。有効期限が切れるクレデンシャル、ローテーションするトークン、他の処理が始まる前に確立する必要があるセッション、そしてフロントエンドと認証プロバイダーの境界でのみ現れるエッジケースが絡み合います。多くのテストアプローチは、認証を完全にスキップするか、次のローテーションで壊れるクレデンシャルをハードコードするか、実際のログインシーケンスを実行せずに認証ロジックを単体でテストするかのいずれかです。
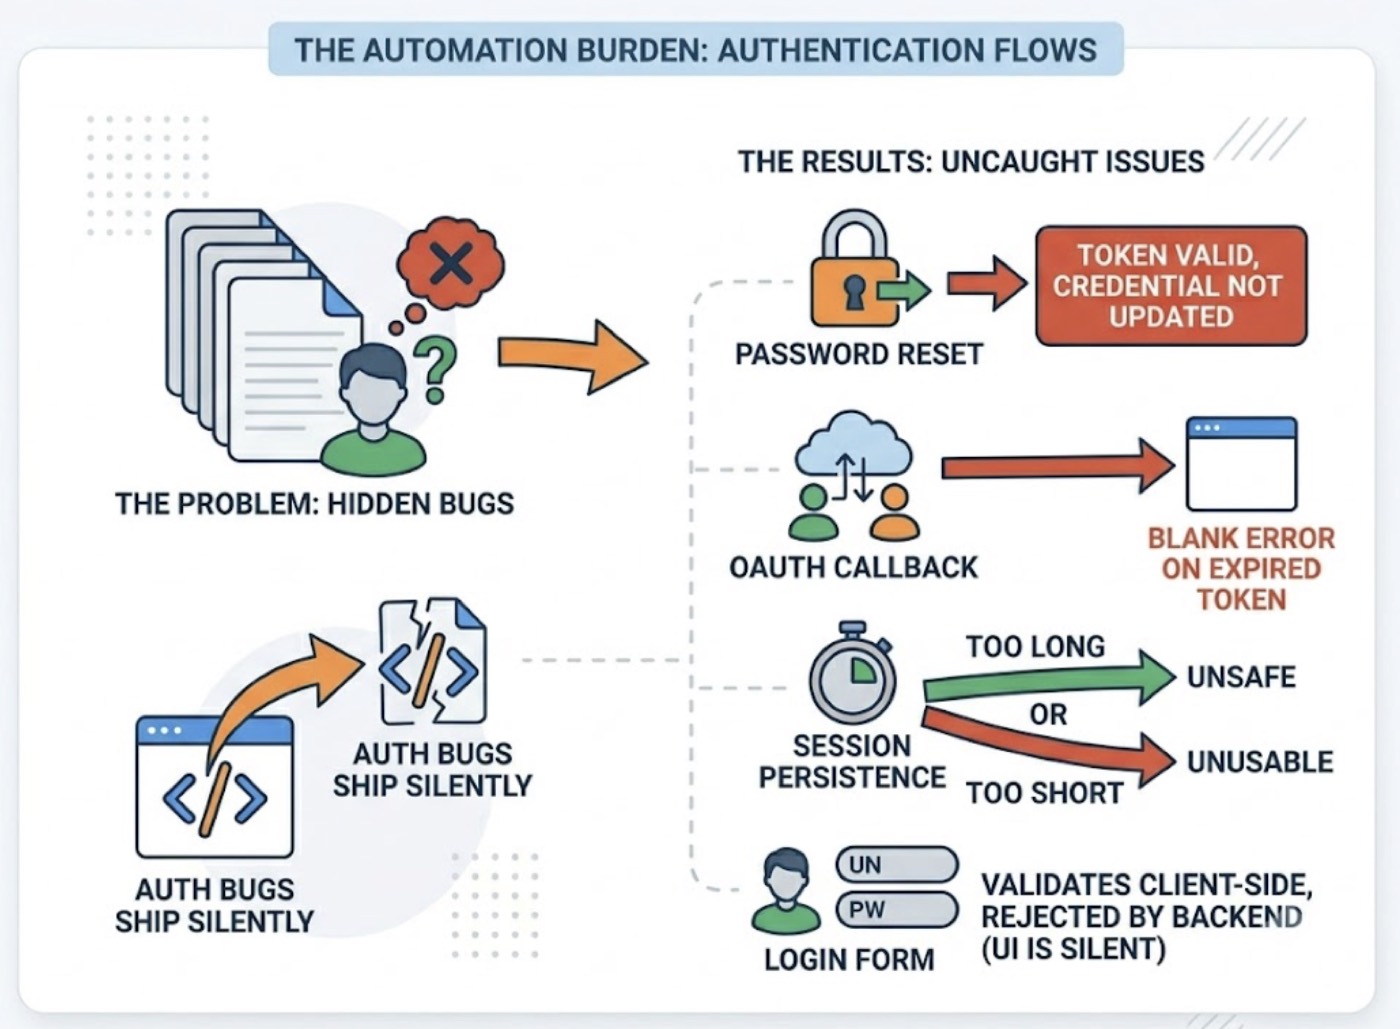
その結果、バグが静かに本番環境へ流出します。トークンを受け付けながらクレデンシャルの更新に失敗するパスワードリセットフロー。ハッピーパスは処理できるが期限切れトークンで空白のエラー画面を表示するOAuthコールバック。想定より長く、あるいは短く持続するセッション。クライアント側では正しくバリデーションされるが、UIがユーザーに伝えることのない理由でバックエンドに拒否されるログインフォーム。
AIは認証フローをテストできます。ただし、アプローチが非常に重要です。
認証フローが自動テストを困難にする理由
標準的な自動テストアプローチが認証フローに苦戦するのには、構造的な理由があります。認証は状態を必要とし、状態はシーケンスを必要とします。
ログイン済みのセッションは、ログインフローが実行されるまで存在しません。トークンは、認証プロバイダーが発行するまで存在しません。セッションは、時間が経過するか特定のイベントが無効化をトリガーするまで期限切れになりません。コードレイヤーのツールはこれらの状態をモックできますが、セッションをモックすることは、実際のログインシーケンスを通じてセッションを確立することとは異なります。
認証フローを正しくテストするとは、実際に実行することを意味します。ログインページを訪問し、実際のクレデンシャルを送信し、リダイレクトに従い、実際のセッションを確立する。そして、そのセッションを使って保護されたリソースにアクセスし、正しく応答することを検証する。
OAuthフローの場合は、認可URLを訪問し、同意を付与し、コールバックに従い、取得したトークンが正しく使用できることを確認することを意味します。パスワードリセットフローの場合は、リセットを要求し、リセットリンクに従い、新しいクレデンシャルを送信し、古いクレデンシャルが無効になり新しいものが有効であることを確認することを意味します。
これらはいずれもインタラクションシーケンスであり、コードのチェックではありません。検証にはシーケンスを実行するエージェントが必要です。
TestSpriteが認証フローをテストする方法
TestSpriteは、実際のユーザーや徹底したQAエンジニアと同じように、認証フローを実際に実行することでテストします。
他の検証ツールはコードを読んで推測します。TestSpriteはあなたのアプリを開いて実際に使います。
TestSpriteのAuto-Auth機能は認証レイヤーを自動的に処理します。パスワードエンドポイント認証、OAuthリフレッシュトークンフロー、AWS Cognito設定をサポートしています。テスト実行のたびに、エージェントは適切なログインシーケンスを実行し、実際のセッションを確立し、ショートカットでバイパスするのではなく実際の認証フローを通じて認証済み状態に到達します。
これが重要な理由は二つあります。第一に、認証フロー自体が毎回のテストで検証されることを意味します。認証シーケンスに何らかの問題があれば、モックされたセッションの背後に隠れることなく即座に検出されます。第二に、認証後に実行されるすべてのテストが実際のセッションで動作することを意味し、認証状態がシミュレーションではなく本物である場合にのみ現れる失敗を検出します。
複数のユーザーロールを持つチームでは、エージェントが各関連ロールの認証フローを実行します。AdminロールとViewerロールのセッションは、それぞれ独立した実際のログインシーケンスを通じて確立されます。各ロールの下流の動作は、そのロールが持つ実際の認証コンテキストの下で検証されます。
重要なエッジケースのテスト
認証フローのハッピーパスに本番環境のバグが潜むことはほとんどありません。バグはエッジケースに潜みます。
TestSpriteの探索エージェントは、多様な意図を持つ実際のユーザーのように認証フローをナビゲートします。ハッピーパスはもちろんテストします。さらに、手作りのテストスイートが見落としがちなエッジケースも調査します。
期限切れトークン。セッショントークンがフローの途中で期限切れになるとどうなるか?エージェントはセッションをまたいで動作し、アクティブ中にトークンが期限切れになるユーザーの体験をシミュレートできます。アプリケーションは再認証を適切に促すか、それとも次の保護されたリクエストで静かに失敗するか?
無効なクレデンシャル。誤ったクレデンシャルを送信すると、特定のエラーメッセージが表示されるはずです。エージェントは無効なクレデンシャルを送信し、エラーが正しく表示されること、ユーザーが何が問題かを理解できる十分な具体性があること、そして一度の失敗試行でアカウントが不必要にロックされないことを検証します。
OAuthコールバックエラー。OAuthフローは開発者のコントロール外の理由でコールバック段階で失敗することがあります。エージェントは、コールバックにcodeではなくerrorパラメーターが含まれて到着した場合の動作をテストします。アプリケーションはそれを適切に処理するか、それともユーザーに空白の画面が表示されるか?
パスワードリセットのライフサイクル。エージェントはパスワードリセットを要求し、リセットリンクに従い、新しいクレデンシャルを送信し、その後二つのことを検証します。新しいクレデンシャルでアクセスできること、そして古いクレデンシャルがもう使えないこと。この検証の両面が重要です。新しいクレデンシャルを受け付けるが古いものを無効化しないリセットフローはセキュリティ上の欠陥です。
シナリオ:バックエンド変更後に壊れたOAuthフロー
あるスタートアップが、新しい認証プロバイダーへの切り替えに伴い、Claude CodeをOAuth連携のリファクタリングに使用しました。コード上ではフローは正しく見え、手動テストではハッピーパスも問題なく動作しています。
TestSpriteのエージェントは、エッジケースを含むOAuthシーケンス全体を実行します。OAuthの認可URLに遷移し、同意を付与してコールバックをたどります。今回の実行では、特にトークンリフレッシュのパスをテストしています。具体的には、アクセストークンが期限切れになり、リフレッシュトークンを使用して新しいトークンを取得する必要があるシナリオをシミュレートします。
エージェントは、リフレッシュトークンのフローがサイレントに失敗していることを発見しました。アプリケーションは期限切れのアクセストークンを使用しようとし、APIから401を受け取り、理由を説明することなくユーザーをログインページに戻してしまいます。リフレッシュトークンは存在し有効な状態ですが、それを新しいアクセストークンと交換するはずのリファクタリングされたコードに、新しいプロバイダーからのレスポンス処理にバグがあります。
タスクの途中でセッションが切れたユーザーは、説明のないログアウトを経験することになります。コードレベルのテストでは、OAuthハンドラーが存在し実行されていることは確認できました。しかし、リフレッシュフローを実際に実行したエージェントだけが、それが正しく機能していないことを検出できたのです。
失敗の内容は構造化された形式でClaude Codeのセッションに返されます。コーディングエージェントは次の情報を受け取ります:実行していたフロー、トークン交換が失敗したステップ、プロバイダーから返ってきたレスポンス、そして回復する代わりにアプリケーションが行った動作。修正は同じセッション内で完結します。
クレデンシャル管理の手間なしに、CI環境で認証のカバレッジを実現
CIにおける認証テストの現実的な課題は、クレデンシャルの管理です。パスワードのローテーション、トークンの期限切れ、プロバイダー固有の設定により、自動化パイプラインでの認証テストは壊れやすくなりがちです。
TestSpriteのAuto-Authはこの摩擦を解消します。クレデンシャルは一度設定するだけです。エージェントが、スケジュールされた実行のたびにトークンのローテーション、セッションの確立、再認証を自動的に処理します。保護されたフローをカバーするナイトリーリグレッションが、真夜中にJWTが期限切れになっただけで失敗することはありません。
認証の依存関係が欠落していたり認証フローが壊れていたりする場合、TestSpriteは誤解を招く赤いエラーではなく、平易な英語の説明とともにBlockedステータスを表示します。チームは、失敗が本物の認証バグなのか設定の不備なのかを即座に把握できます。
GitHub Actionsとの連携により、すべてのプルリクエストでCIに認証カバレッジが組み込まれます。認証ロジックへの変更は、マージ前に実際の認証フローに対してテストされます。Claude Code、Cursor、またはWindsurf内のTestSprite MCPサーバーを通じて、IDEからの一つの指示で認証カバレッジを実行できます。
まとめ
AIはWebアプリの認証フローをテストできます。そして正しく実装されれば、実際のユーザーが実行するのと同じ方法でテストします。つまり、手作りのスイートが省略しがちなエッジケースも含め、シーケンス全体を実際に完了させることで行います。
最も重要な認証フローは、状態を持つものです。実際のセッションを確立するログインシーケンス、成功とエラーの両方のパスを処理するOAuthコールバック、完全なクレデンシャル交換を検証するパスワードリセットのライフサイクル、そして長時間セッションを有効に保つトークンリフレッシュフローです。これらすべてをテストするには、コードを読むのではなく、実際に実行する必要があります。
TestSpriteはそれを実行します。Auto-Authが実際のログインフローを通じて本物のセッションを確立します。探索エージェントが認証境界のエッジケースを調査します。構造化された失敗の説明が、コーディングエージェントが直接対処できる形式でIDEに返されます。
認証バグがユーザーが最も気づく障害であるチームにとって、それこそが重要なカバレッジです。
今すぐ、AI IDEの中からTestSpriteで認証フローのテストを始めましょう。