APIの破壊的変更を検知するAIツールとは?
 Zeshi Du
APIの破壊的変更は、問題が顕在化するまで静かに潜んでいます。
リファクタリングでフィールドが改名される。ステータスコードが200から201に変わる。以前はオプションだったパラメーターが必須になる。常に1件以上の要素を持っていたレスポンス配列が空を返し始める。これらはいずれもコードレビューではエラーとして検知されません。変更はクリーンに見えます。実装は内部的に一貫しています。
その後、下流のサービスが旧コントラクトを期待してリクエストを送信し、異なるレスポンスを受け取り、チームの誰かが何かが壊れたと気づく前にユーザーに影響が及ぶ形で失敗します。
これがAPIの破壊的変更の構造です。そしてそれを検知するには、変更されたコードを検査するだけでは不十分です。実際にAPIを呼び出し、返ってくる内容を観察することが必要です。
コードインスペクションがコントラクトの破損を検知できない理由
AIコーディングエージェントがバックエンドモジュールをリファクタリングする際、最も一般的なレビュープロセスはコードレベルで行われます。差分を読み、ロジックが正しいかを確認し、型が一貫していることをチェックし、マージします。
コードインスペクションは明らかなミスを検知するのに優れています。しかし、コントラクトの破損を検知することは構造的に不可能です。理由は単純です。コントラクトの破損とは、APIがかつて返していたものと現在返しているものの差異です。その差異を検出するには、変更前に何を返していたかを知る必要があり、それには変更前にAPIを観察し、現在の動作をその過去の観察と比較する必要があります。
コードレビューは新しいコードを古いコードと比較します。APIの現在の動作をその以前の動作と比較するわけではありません。これらは異なる比較であり、コントラクトの破損を検知できるのは後者だけです。
変更されたソースファイルを読み取り、新しいコードに基づいてアサーションを生成するツールは、新しい動作に対してパスするテストを生成します。そのツールはAPIが現在何をするかをアサートしているにすぎず、現在の動作が呼び出し元の期待と互換性があるかどうかをアサートしていません。
破壊的変更を検知するには、APIを読むのではなく、観察する必要があります。
実際の動作を観察し、それを追跡する
TestSpriteはBackend Testing 2.0のアプローチを通じてAPIの破壊的変更を検知します。まず実際のAPI動作を観察し、その観察に基づいたアサーションを生成し、乖離が発生したときにそれを表面化させます。
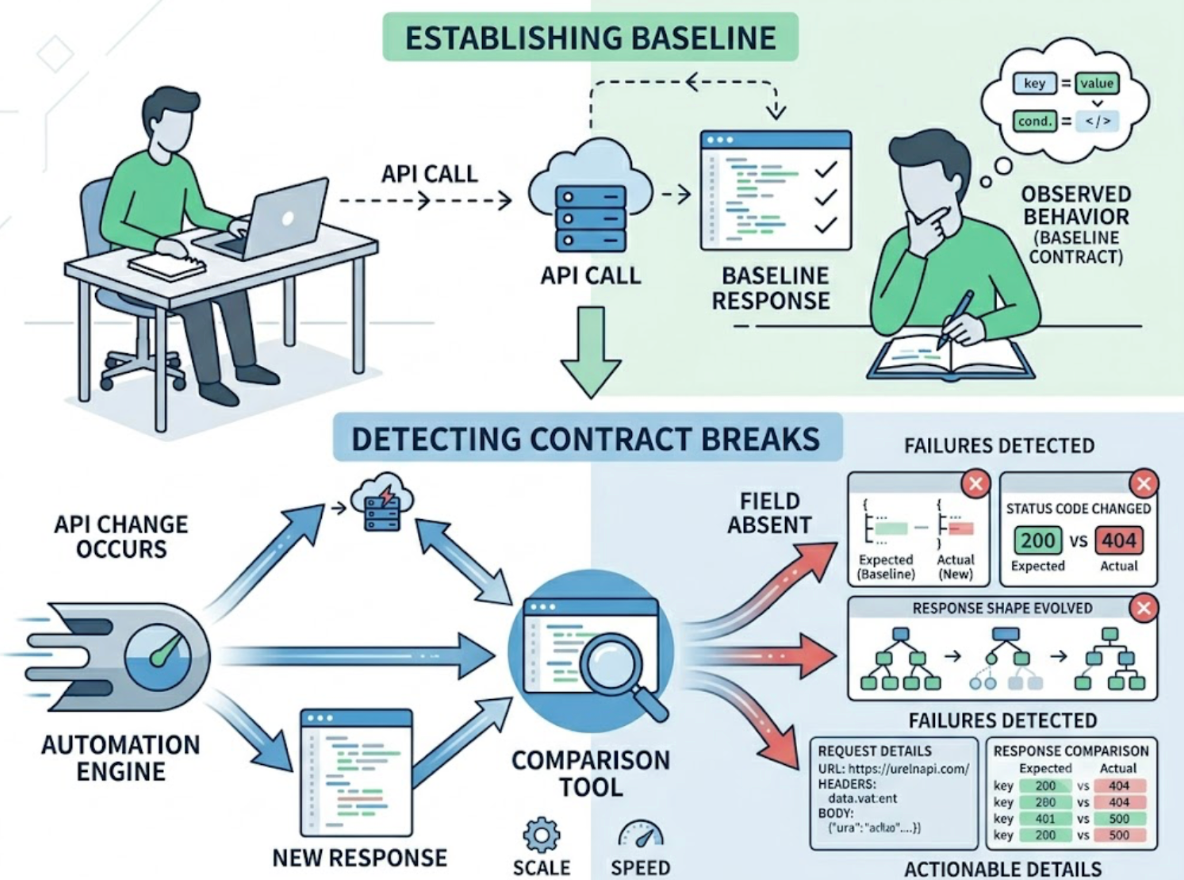
テスト計画を生成する前に、TestSpriteはエンドポイントを呼び出し、実際のレスポンスを観察します。実際のステータスコード。実際のフィールド名。実際のレスポンス形式。エッジケースやエラーパスを含む実際の条件下での実際の動作です。
他の検証ツールはコードを読んで推測します。TestSpriteはあなたのアプリを開いて実際に使います。
バックエンドAPIの場合、使用することは呼び出すことを意味します。実際のリクエストを送信し、実際のレスポンスを読み取ります。エージェントは、APIを手動でスモークテストしている開発者と同じように、エンドポイントにアクセスします。呼び出しを行い、出力を観察し、実際のコントラクトがどのようなものかを確立します。
観察された動作がベースラインになります。APIが変更されると、後続の実行はそのベースラインと新しい動作を比較します。以前は存在していたフィールドが現在は消えていればコントラクトの破損です。ステータスコードが変わればコントラクトの破損です。呼び出し元が期待しない形でレスポンス形式が変化すればコントラクトの破損です。これらはすべて、具体的なリクエスト詳細と期待値対実際の値のレスポンス比較を含む、具体的でアクション可能な障害として表面化します。
多段階フローが単一エンドポイントテストでは見逃す破損を明らかにする
最も深刻なAPIの破壊的変更の多くは、単一のエンドポイントを単独でテストしても現れません。複数のAPI呼び出しのシーケンスが、エンドポイント間の一貫した動作に依存しており、それが機能しなくなったときに現れます。
作成エンドポイントがIDを返します。下流の読み取りエンドポイントは特定のフォーマットでそのIDを期待します。フォーマットが変わります。作成エンドポイントは引き続き機能します。有効なIDで呼び出せば読み取りエンドポイントも引き続き機能します。しかし、作成エンドポイントが現在返すIDフォーマットが読み取りエンドポイントの期待と一致しないため、シーケンスが機能しなくなります。
各エンドポイントを単独でテストしてもこれは検知できません。シーケンスをテストすることで検知できます。
TestSpriteのエージェントはAPIサーフェス全体にわたる複数ステップのユーザージャーニーを検出し、それらをインテグレーションシーケンスへと組み立てます。動的変数(作成されたリソースのIDや返却されたセッショントークンなど、実際のレスポンスからキャプチャした値)は、後続のステップへ自動的に渡されます。CRUDライフサイクルはエンドツーエンドで実行され、作成・読み取り・更新・削除の各ステップが、直前のステップの実際の出力を受け取ります。
破壊的変更がシーケンスを中断した場合、どこで壊れたかが正確に示されます。どのステップが失敗したか。前のステップから何を期待していたか。実際に何を受け取ったか。開発者が依存する一連の呼び出しを手動でトレースする必要はありません。エージェントがチェーンを実行し、コントラクトが破綻した箇所を特定します。
実行のたびに、テスト中に作成されたリソースは依存関係の順序に従って自動的にクリーンアップされます。次の実行に向けて、環境は常にクリーンな状態に保たれます。
認証済みエンドポイントへの完全なカバレッジ
認証済みエンドポイントにおける破壊的変更は、多くのテストアプローチが大規模な認証をうまく扱えないため、検出が困難です。
保護されたAPIエンドポイントをカバーするテストスイートを実行するには、毎回の実行で有効な認証情報が必要です。認証情報は失効します。OAuthトークンは古くなります。セッショントークンの有効期間は短いです。昨日まで動作していたテストスイートが今日失敗するのは、夜間にトークンが期限切れになったからです。その場合、チームはその失敗が認証情報の問題なのか、本物のリグレッションなのかを判断できません。
TestSpriteのAuto-Authは、プランレベルで認証を自動的に処理します。パスワードエンドポイント、OAuthリフレッシュトークン、AWS Cognitoのフローが、すべてのテスト実行前に実行されます。エージェントは実際のAPIクライアントと同様に、有効なセッションを持った状態で各認証済みエンドポイントにアクセスします。午前3時にスケジュールされたリグレッション実行が、古くなったJWTで失敗することはありません。
認証情報が不足している、またはアップストリームの依存関係が利用できないためにテストを実行できない場合、TestSpriteは誤解を招くような赤い失敗表示ではなく、平易な英語の説明とともにBlockedステータスを表示します。エンジニアは、問題が本物のコントラクト違反なのか、インフラストラクチャの問題なのかを即座に把握できます。
破壊的変更をマージ前に検出
APIの破壊的変更を検出する最も重要なタイミングは、リリース後ではなく、リリース前です。
Claude Code、Cursor、またはWindsurf内のTestSprite MCPサーバーを通じて、開発者はバックエンドの変更を加えた直後に、IDE内からAPIリグレッションスイート全体を実行できます。結果は、コードを記述したのと同じウィンドウに返ってきます。変更によってコントラクトが破損した場合、失敗内容は具体的かつ構造化された形式で返され、AIコーディングエージェントが直接アクションを起こして修正を提案できます。
GitHub Actionsインテグレーションにより、同等のカバレッジをCIに組み込めます。バックエンドモジュールに触れるすべてのプルリクエストが、実際のAPIに対する自動リグレッション実行をトリガーします。結果はレビューが始まる前にPRコメントとして投稿されます。レビュアーは、ダウンストリームサービスが数時間後に障害を起こして初めて気づくのではなく、差分と並んで変更がコントラクト違反を引き起こしたかどうかを確認できます。
コード変更からコントラクト検証、そして修正までのループが、開発ワークフロー内で完結します。問題を検出するために、別途QAサイクルを設けたり、ステージング環境でのインシデントを待ったり、ユーザーに影響が出るまで待つ必要はありません。
ベースラインを常に最新の状態に保つ
更新されないベースラインは、誤検知を蓄積し続けるベースラインです。
APIは意図的に進化します。フィールドが追加されます。新しいエンドポイントが登場します。レスポンスに追加データが付与されます。これらの変更は、呼び出し元が対応できる限り破壊的変更ではありませんが、将来の実行でリグレッションとして誤検出されないよう、テストベースラインに反映する必要があります。
TestSpriteは、意図的な変更が確認されたときに観測済みベースラインを更新します。APIの変更がレビューを通過すると、新しい動作が新たな期待コントラクトとなります。以降の実行は更新されたベースラインと比較されます。本物のリグレッション、つまりベースライン更新後に予期せず変化した動作は、失敗として検出されます。
結果として得られるのは、テストが最初に生成された日のAPIの出力を固定したスナップショットではなく、時間の経過とともにAPIの実際のコントラクトを追跡するリグレッションスイートです。
まとめ
APIの破壊的変更を検出するには、APIが実際に何をするかを観測し、それが予期せず変化したときに検知する必要があります。コード検査ではこれはできません。古いコードと新しいコードを比較するだけで、以前の動作と新しい動作を比較するわけではありません。
TestSpriteは、アサーションを生成する前にAPIの実際の動作を観測します。その動作をベースラインとして追跡します。単一エンドポイントのテストでは見逃してしまうコントラクト違反を検出するために、複数ステップのインテグレーションシーケンスを実行します。保護されたエンドポイントにも公開エンドポイントと同等のカバレッジが適用されるよう、認証を自動的に処理します。そして、破壊的変更をCIでマージ前に検出し、修正をすぐに適用できるIDEへ構造化された失敗情報を返します。
バックエンドの変更を素早くリリースし、ダウンストリームの依存関係が知らぬ間に壊れやすいAIネイティブなチームにとって、それはコントラクト違反を開発中に検出できるかどうか、あるいはプロダクションの呼び出し元が障害を起こして初めて気づくかどうかの差を意味します。
TestSpriteをバックエンドAPIワークフローに接続して、破壊的変更をリリース前に検出し始めましょう。