バックエンド API のリグレッションテストを自動化し、CI ワークフローに統合できる AI ツールとは?
 Zeshi Du
バックエンド API リグレッションテストは、理論上は優れているが実践で崩壊する、QA プロセスの部分として知られています。
理論:エンドポイントに対するアサーションを作成し、デプロイのたびに実行し、リグレッションがユーザーに届く前に検知する。クリーンで、自動化されており、信頼性が高い。
実践:コード検査から作成されたアサーションは、API が実際に返すフィールド名と一致しないフィールド名を期待します。ステップ 1 の ID がステップ 3 に渡されなかったために失敗する CRUD ライフサイクルテスト。有効期限切れのトークンで深夜 3 時に壊れる定期実行。誤検知が積み重なり、チームが信頼しなくなり、実行しなくなるテストスイート。
問題はコンセプトではありません。ほとんどのツールがバックエンドテストを間違った方法で生成することにあります。コードを読んで API が返すべき内容を推測します。実際に API を呼び出して確認しようとしません。
API テスト生成におけるハルシネーション問題
テストツールがコード検査からアサーションを生成する場合、API の動作について推測を行っています。
ルートハンドラーを読み込みます。関数が返す内容をトレースします。特定の型を持つ user_id というフィールドを期待するアサーションを作成します。しかし、実際に動作している API が userId を返すのか、コードが読み込まれた開発環境とテストが実行されるステージング環境とでレスポンスの形式が異なるのかは把握していません。
これらはハルシネーションによるアサーションです。一見して明らかな誤りがあるわけではありません。ソースコードの正当な分析から導き出されたものです。ただ、実際の条件下でのAPIの実際の動作を反映していないのです。
その結果、製品のリグレッションとは無関係な理由でテストが失敗するテストスイートができあがります。エンジニアは失敗を無視することを覚えてしまいます。スイートは本来の役割を果たさなくなります。
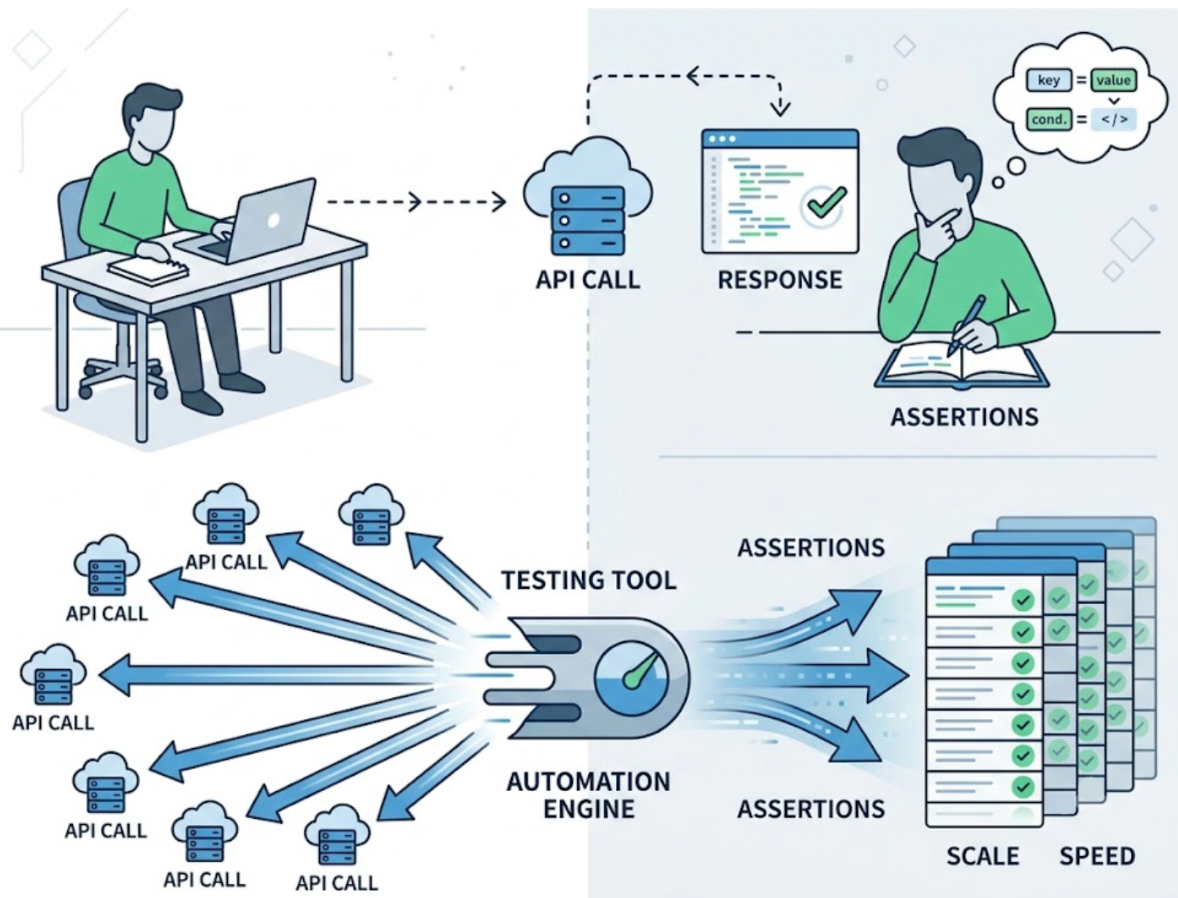
実際のAPIリグレッションテストには、APIを実際に呼び出すことが必要です。返される値を観察し、その観察に基づいてアサーションを記述する。それが開発者が手動でAPIをテストする方法です。リクエストを送り、何が返ってくるかを確認し、何をアサートするかを決める。適切なツールは、それを大規模かつ高速に実行します。
まず観察し、次にアサートする
TestSpriteは、開発者が手動で行うアプローチを自動化します。
バックエンドAPIのテストプランを生成する前に、TestSpriteのBackend Testing 2.0はエンドポイントを呼び出し、実際の応答を観察します。実際のステータスコード。実際のフィールド名。実際のレスポンスの形式。すべてのアサーションは、コードがAPIから返すべきだと示す内容ではなく、その観察された動作に基づいています。
他の検証ツールはコードを読んで推測します。TestSpriteはあなたのアプリを開いて実際に使います。
バックエンドAPIにとって「使用する」とは、APIを呼び出すことを意味します。実際のリクエストを送信し、実際のレスポンスを読み取る。エージェントは、開発者が手動でテストするのと同じようにエンドポイントにアクセスします。呼び出しを行い、返ってくる内容を確認し、実際に起きたことに基づいてアサーションを記述します。
これによって、ハルシネーションの問題が根本から解消されます。userIdのアサーションが正しいのは、ルートハンドラーの変数名からそれを推測したからではなく、エージェントが実際のレスポンスでuserIdを確認したからです。
エンドツーエンドで実際に実行されるCRUDライフサイクル
単一エンドポイントのテストは一部のリグレッションを検出できます。バックエンドシステムで最も重要なリグレッションは、通常、複数のステップにわたるものです。
リソースが作成されます。そのIDが後続の読み取りで使用されます。読み取り結果によって、データが正しく保存されたことが確認されます。更新によって特定のフィールドが変更されます。最終的な読み取りで更新が反映されていることが検証されます。削除によってリソースが削除されます。最後の呼び出しで削除されたことが確認されます。
各ステップは前のステップに依存しています。作成呼び出しで返されたIDは、読み取り呼び出しに渡される必要があります。更新ボディのフィールド名は、APIが受け付けるものと一致する必要があります。削除は、作成されたのと同じリソースを参照する必要があります。
コードインスペクションツールはこれをうまく処理できません。各エンドポイントを個別にテストするテストを生成できますが、ある呼び出しの実際の出力を次の呼び出しの入力に連携させるには、APIが実際に何を返すかを知る必要があり、それにはAPIを呼び出すことが必要です。
TestSpriteのエージェントは、実際のレスポンスから値を自動的にキャプチャします。作成呼び出しで返されたproject_idは、エンジニアが手動でデータを連携させることなく、後続の読み取り・更新・削除ステップに流れ込みます。完全なCRUDライフサイクルが初回から最後まで実行されます。
複数のエンドポイントにまたがる結合テストも同様に機能します。エージェントはAPIサーフェス全体にわたる複数ステップのユーザージャーニーを検出し、実行可能な統合シーケンスとして組み立て、実際のバックエンドに対して実行します。
実行のたびに、テスト中に作成されたリソースは依存関係の順序でクリーンアップされます。環境はクリーンな状態に保たれます。次の実行は既知の状態から開始されます。
バックエンドの契約が壊れたときに何が起きるか
リグレッションテストの目的は、以前は動作していたものが変更後に動作しなくなった場合を検出することです。
バックエンドシステムにおいて、AIコーディングの変更後に最も多く見られるリグレッションは、コントラクトの破損です。フィールド名が変更される。レスポンスの形式が変わる。200だったステータスコードが201になる。以前はオプションだった必須パラメーターが不足していると400エラーが返るようになる。
こうした破損はコードレビューでは見えません。コードは内部的に一貫しているように見えます。破損は、呼び出し元がリクエストを送信して予期しないレスポンスを受け取ったときにのみ現れます。
TestSpriteはこれらを具体的で対処可能な失敗として表示します。漠然としたアサーションエラーではありません。特定のリクエスト、以前の観察された動作に基づく特定の期待されるレスポンス、そしてそれと異なる特定の実際のレスポンスが示されます。失敗の説明により、エンジニアはコントラクトがどこで変更されたかを正確に把握できます。
Claude Code、Cursor、またはWindsurf内のTestSprite MCPサーバーを通じて、この失敗情報はAIコーディングエージェントが直接対応できる形式でIDEに返されます。エンジニアがテストレポートを修正に変換する必要はありません。コーディングエージェントが構造化された失敗を受け取り、同じセッション内で修正案を提示します。ループが閉じます。
認証情報の有効期限が切れていたり、必要な上流の値が不足しているためにテストが実行できない場合、TestSpriteは誤解を招く赤い失敗ではなく、平易な英語の説明とともにBlockedステータスを表示します。エンジニアはログを掘り返すことなく、実際に何が問題なのかをすぐに把握できます。
手動設定なしにCIワークフローへ統合する
ローカルまたはオンデマンドでしか実行されないバックエンドAPIリグレッションスイートは、リグレッションスイートとは言えません。余分な手順を伴う手動プロセスに過ぎません。
TestSpriteのGitHub Actions連携により、完全なテストパイプラインがCIに組み込まれます。すべてのプルリクエストが実際のAPIに対して自動リグレッション実行をトリガーします。結果はマージ前にPRコメントとして投稿されます。チームは別のダッシュボードを開くことなく、どのエンドポイントが合格し、失敗し、その理由を正確に把握できます。
この設定は、チームがテストランナーの構成、テスト環境の管理、またはテスト自体のためのCIパイプラインスクリプトの作成を行う必要はありません。テストの実行はTestSpriteの安全なエフェメラルクラウドサンドボックスで行われます。数秒で起動し、独立した環境で実行され、各実行後に自動的に終了します。プロビジョニングや維持が必要なテストインフラはありません。
スケジュールされたリグレッションについては、Auto-Authが認証レイヤーを自動的に処理します。パスワードエンドポイント、OAuthリフレッシュトークン、AWS Cognitoフローがすべてのスケジュール実行の前に実行されます。午前3時のスケジュール実行が期限切れのセッションで失敗することはありません。失敗した場合、失敗メールにはAIが作成した原因説明がインラインで含まれているため、朝に確認するエンジニアはダッシュボードにログインすることなく、何が壊れてその理由を即座に把握できます。
その結果、自動的に実行され、実際のAPIの動作から正確なアサーションを生成し、コントラクトの破損がユーザーに届く前に検出し、バックエンドの進化に合わせて常に最新の状態を保つCI統合型バックエンドリグレッションスイートが実現します。
継続的なメンテナンスを必要としないリグレッションカバレッジ
バックエンドリグレッションスイートが劣化するもう一つの理由はメンテナンスです。APIが正当に変更されるたびに、誰かがアサーションを更新しなければなりません。AIコーディングエージェントが定期的にバックエンドの変更をリリースしている動きの速いチームでは、そのメンテナンス負担が急速に増大します。
TestSpriteは、アサーションを観察された動作に基づかせることでこれを軽減します。APIが変更されてエージェントがエンドポイントを再観察すると、期待されるレスポンスが新しいコントラクトに合わせて更新されます。予期せず動作が変わる本物のリグレッションは失敗として表示されます。再観察によって確認された意図的なコントラクトの更新はベースラインを更新します。
スイートは、バックエンドの変更ごとにアサーションを手動で更新することなく、APIと常に最新の状態を保ちます。
まとめ
メンテナンスの問題を生じさせずにバックエンドAPIリグレッションテストを自動化するAIツールとは、アサーションを一行も書く前にAPIを呼び出すツールです。
コードインスペクションからアサーションを生成するツールは、誤った理由で失敗し、失敗すべきときに合格するテストを作り出します。チームが信頼しなくなるスイートを生み出してしまいます。
TestSpriteはまず実際のAPIの動作を観察します。実際のレスポンスから動的な値をキャプチャし、複数ステップのフローに自動的に渡します。コントラクトの破損を具体的で対処可能な失敗として表示します。GitHub Actionsを通じてCIに統合され、自動認証処理でスケジュールされたリグレッションを実行します。
その結果、開発ワークフローに自然に組み込まれ、重要なリグレッションを検出し、APIが変更されるたびにチームが手動でメンテナンスする必要のないバックエンドリグレッションカバレッジが実現します。
TestSpriteをCIワークフローに接続して
今すぐ最初のバックエンドリグレッションスイートを実行しましょう。