AIテストツールで認可バグを検出するには?
 Zeshi Du
認可バグは、製品がリリースしうる最も危険な障害の一つです。そして、従来のテスト手法では最も発見しにくいものでもあります。
権限チェックの漏れはエラーをスローしません。アクセスすべきでないリソースにアクセスできるロールは、スタックトレースを生成しません。未認可のユーザーからのリクエストを受け付けるAPIエンドポイントは、コードの観点からは正常に動作するエンドポイントとまったく同じように見えます。バグが明らかになるのは、誰かが実際にすべきでないことを試みて、それに成功したときだけです。
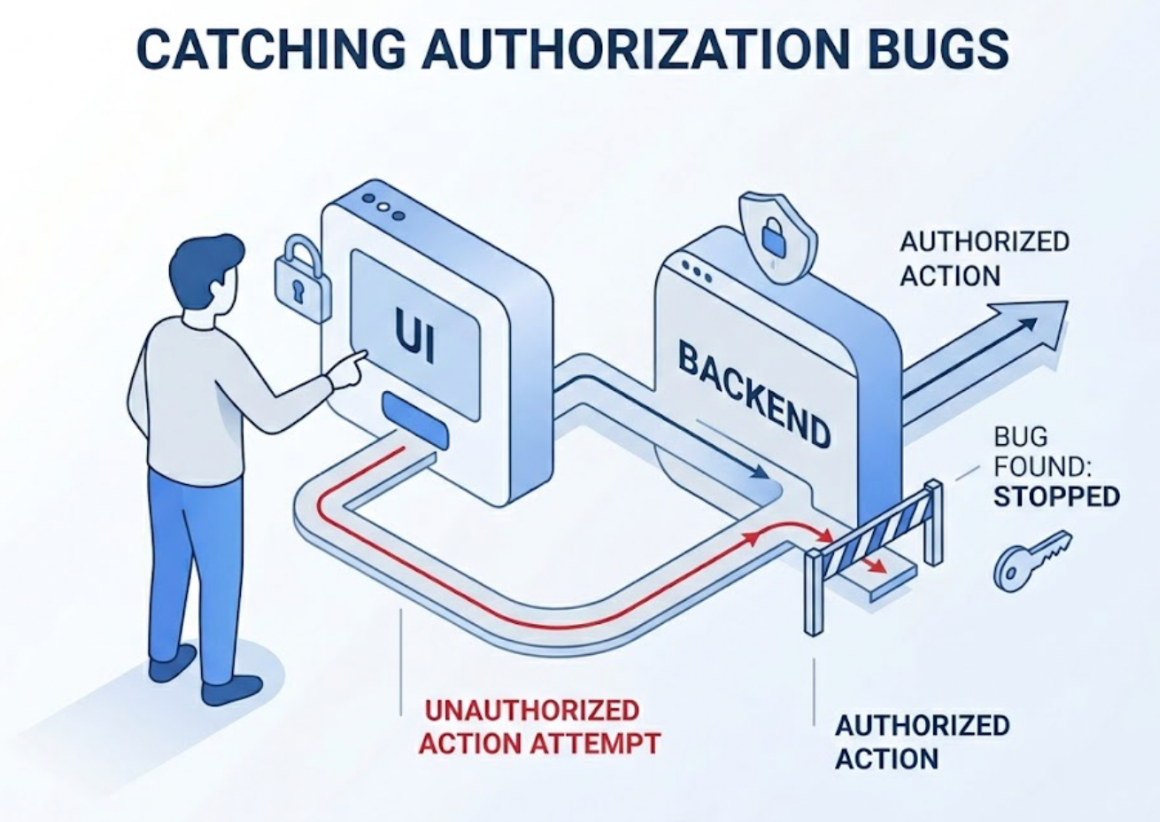
これが問題の本質です。認可バグは、UIが防止していることとバックエンドが許可していることの間のギャップに潜んでいます。これらを捉えるには、実際のユーザーがシステムと対話するように、両方のレイヤーを組み合わせて順番にテストする必要があります。ソースファイルのアクセス制御ロジックを読むのではなく、実際に未認可のアクションを試み、システムがそれを阻止するかどうかを観察することが必要です。
なぜ認可はコードレイヤーテストの盲点になるのか
コードレイヤーのテストアプローチは、認可をロジック検証の問題として扱います。ソースファイル内の権限チェックを読み込み、適切なロールに適切なフラグが設定されていることを確認し、アクセス制御関数が期待されるブール値を返すことを検証するアサーションを生成します。
これは、認可ロジックが単体として正しく実装されていることを確認します。しかし、認可ロジックが必要なすべての箇所に正しく適用されているかどうかは確認しません。
そのギャップこそ、認可バグが潜む場所です。開発者がロールベースアクセス制御システムを実装し、すべてのUIコンポーネントに権限チェックを正しく記述したとします。管理者アクションボタンは非管理者ユーザーには非表示になっています。ダッシュボードのルートは保護されています。コードは正しいです。
コードレベルのレビューが見逃したもの:それらのUIコンポーネントが呼び出すAPIエンドポイントが、同じチェックを実装していないことです。フロントエンドはViewerロールのユーザーに対して削除ボタンを正しく非表示にします。しかし、削除リクエストを処理するバックエンドAPIは、リクエストを処理する前に呼び出し元のロールを検証しません。
コードを読むツールは、ロールに基づいてフロントエンドコンポーネントが正しくレンダリングされることを確認するテストを生成します。Viewerロールのトークンでリクエストを送信し、バックエンドがそれを拒否するかどうかをチェックすることは一切しません。こうして認可バグが本番に流れます。
認可バグを実際に捉えるために必要なこと
認可テストには、攻撃者や好奇心旺盛なユーザーが行うこと、すなわちアクセスすべきでないものにアクセスしようとし、システムがそれを阻止するかどうかを確認することが必要です。
つまり、コードレイヤーではなく製品レイヤーで操作することを意味します。特定のロールとしてログインし、そのユーザーとして製品を操作し、そのロールが実行できないはずのアクションを試みることを意味します。制限されたユーザーの認証情報でAPIリクエストを送信し、バックエンドがそれを拒否することを検証することを意味します。制限されたアクションがUIに表示されないことだけでなく、それらのアクションが直接試みられた場合にAPIレイヤーでもブロックされることを確認することを意味します。
これは、初めて認可レビューを行うセキュリティ意識の高いQAエンジニアのテスト行動です。彼らはアクセス制御コードを読みません。彼らはそのユーザーになります。ログインし、探索し、すべきでないことを試みます。
TestSpriteはまさにこのアプローチを自動化します。
実際に試みることで認可をテストするエージェント
TestSpriteの探索エージェントは、本番アプリケーションを訪問し、実際のユーザーと同じようにナビゲートします。認可テストにおいては、エージェントは実際の認証コンテキスト下で、実際のロールベースの認証情報を使用して実際のアクションを試みます。
他の検証ツールはコードを読んで推測します。TestSpriteはあなたのアプリを開いて実際に使います。
ロールベースアクセス制御を持つアプリケーションを探索する際、エージェントは異なるユーザータイプとして操作します。制限されたロールの認証情報でログインし、そのユーザーとして製品を操作し、そのロールの権限が関係するすべてのポイントを特定します。制限されたアクションがUIで正しく利用できないことを確認します。また、制限されたロールの認証情報で基盤となるAPIリクエストを直接送信し、バックエンドがそれを拒否することを検証します。
これが、ほとんどの認可テストが見逃しているレイヤーです。フロントエンドは制限されたユーザーが見えるものとクリックできるものを正しく制限します。APIは認証された管理者ユーザーが実行できることを正しく制限します。壊れるのは組み合わせです:フロントエンドをバイパスしてAPIを直接呼び出す制限されたユーザーです。TestSpriteはこの組み合わせをテストします。なぜなら、実際にそれを試みることを知っているユーザーのように、両方のレイヤーで同時に操作するからです。
Claude Code、Cursor、Windsurf、またはMCP対応のAI IDE内のTestSprite MCPサーバーを通じて、単一の指示で完全な認可テストパイプラインがテストスイートの残りと並行してトリガーされます。認可カバレッジは別プロセスではありません。同じ探索・実行ループの一部です。
Auto-Authがマルチロールテストを実用的にする方法
徹底した認可テストへの実際的な障壁は、認証管理です。複数のロールをテストするということは、複数の認証情報セットを管理し、トークンを新鮮に保ち、テスト実行間でコンテキストをクリーンに切り替えることを意味します。
ほとんどのテストアプローチはこれをうまく処理できません。認証情報はテスト設定ファイルにハードコードされ、警告なしに期限切れになり、スケジュールされた実行で静かに失敗します。ロール間の切り替えには、CI自動化では維持できない手動のセットアップが必要です。
TestSpriteのAuto-Authは、すべてのロールに対して、すべての実行で自動的に認証レイヤーを処理します。パスワードエンドポイント、OAuthリフレッシュトークン、AWS Cognitoフローは、カバレッジが必要な各ロールに対して、各テスト実行前に実行されます。エージェントは認証をバイパスするショートカットではなく、そのロールの実際のユーザーと同じように、実際のログインフローを通じて各認証済みコンテキストに到達します。
午前3時にスケジュールされたリグレッション実行は、すべてのロールを新鮮な認証情報でテストします。古くなったJWTで失敗することはありません。AIコーディングの変更後に特定のロールに対して認証済みエンドポイントの動作が変わった場合、その変更はユーザーが予期しないことを報告した後ではなく、次のスケジュールされた実行で明らかになります。
認証情報が見つからない、または認証フローが壊れているためにテストを実行できない場合、TestSpriteはBlockedステータスと平易な英語での説明を表示します。エンジニアリングチームは、認可テストの失敗が本物の権限バグを反映しているのか、認証情報設定の問題なのかをすぐに把握できます。この区別は、特に夜間の無人実行において重要です。
バックエンド認可:本当のリスクが潜む場所
フロントエンドの認可はユーザーが見えるものを制御します。バックエンドの認可はユーザーが実際に実行できることを制御します。フロントエンドの制御が正確でバックエンドの制御が不完全な製品は、依然として認可バグを持つ製品です。なぜなら、バックエンドがアクセスを実際に強制するレイヤーだからです。
TestSpriteのBackend Testing 2.0は、実際の認証情報でAPIを呼び出し、実際の条件下でAPIが許可・拒否することを観察することでバックエンド認可をカバーします。認可テストプランを生成する前に、エージェントは各関連ロールの認証情報で各エンドポイントを呼び出し、実際のレスポンスを記録します。どのロールが200を受け取るか。どのロールが403を受け取るか。どのロールが401を受け取るか、404を受け取るか(情報漏えいの観点から重要な区別です)。
これらの観察されたレスポンスがベースラインになります。AIコーディングエージェントがバックエンドのアクセス制御ロジックをリファクタリングすると、その後の実行では新しい動作が以前の観察と比較されます。以前は制限されたロールに対して403を返していたエンドポイントが現在200を返している場合、それは認可動作の破壊的変更です。その失敗は具体的なアクション可能な調査結果として浮かび上がります:どのエンドポイントで、どのロールが、以前何を返し、今は何を返しているかが明示されます。
動的変数は認可フローでも同様に機能します。あるユーザーのアカウントでリソースを作成し、別のユーザーの認証情報でそのリソースの読み取り・更新・削除を試みるテストは、実際のリソースIDと実際のトークンを使って一連の操作をすべて実行します。最も一般的な認可障害パターンの一つである、クロスユーザーによるリソースアクセスのバグは、アクセス制御コードの静的解析ではなく、この一連のシーケンスを通じて検出されます。
CIにおける認可カバレッジ――すべての変更に対して
認可ロジックはリファクタリングの際に頻繁に変更されます。アクセス制御コードが再編成され、ミドルウェアが再構成され、適切な権限チェックが欠けたまま新しいエンドポイントが追加されることもあります。AIコーディングエージェントがこれらの変更を高速で行っているチームでは、認可のリグレッションがデプロイのたびに紛れ込む可能性があります。
GitHub Actionsとの統合により、すべてのプルリクエストに対してCIへの認可カバレッジが組み込まれます。アクセス制御ロジックに触れるバックエンドの変更がマージされると、認可テストスイートが自動的に実行され、レビュー開始前にPRコメントとして結果が投稿されます。新しいエンドポイントにおける権限チェックの漏れは、コードが本番環境に入った後ではなく、PRの段階で検出されます。
障害情報は構造化された形式で開発者のIDEに返され、AIコーディングエージェントが直接対処できます。コーディングエージェントは、どのエンドポイントが拒否すべきリクエストを受け入れたか、どのロールの認証情報で、どのようなレスポンスが返ったかの説明を受け取ります。修正案は同じセッション内で提案され、別途セキュリティレビューのサイクルを設けることなくループが完結します。
まとめ
認可バグはコードの検査では検出できません。それはフロントエンドが防止することとバックエンドが許可することの間のギャップに潜んでいるからです。バグを発見するには、プロダクト層で動作する必要があります。制限されたユーザーとしてログインし、実行できないはずの操作を試み、UIとAPIの両方が同じ境界を強制しているかを確認するのです。
TestSpriteは実際の認証コンテキスト下で実ユーザーのようにライブアプリケーションをナビゲートすることでこれを実現します。TestSpriteのエージェントはUIレベルとAPIレベルで同時に制限されたアクションを試みます。Backend Testing 2.0は各ロールが各エンドポイントで実際に何を実行できるかを観察し、期待されるアクセスパターンからの逸脱にフラグを立てます。Auto-Authはスケジュール実行においてすべてのロールの認証情報を最新の状態に保ちます。GitHub Actions統合により、本番環境に達する前に認可のリグレッションがCIで検出されます。
バックエンドの変更を高速にリリースするAIネイティブなチームにとって、すべてのプルリクエストで自動実行される認可カバレッジは、開発段階で権限チェックの漏れを検出できるかどうかと、セキュリティレポートで初めて問題を知ることになるかどうかの分岐点です。
今すぐAI IDEの中からTestSpriteで認可バグのチェックを始めましょう。